اختبار هجمات OWASP Top 10 على واجهات API و GraphQL
ماذا ستحصل عليه
تحمل واجهات API اليوم أكثر من 80% من حركة الويب — وأكثر من 90% من بياناتك الحساسة. ونحن نختبرها كما يفعل المهاجمون.
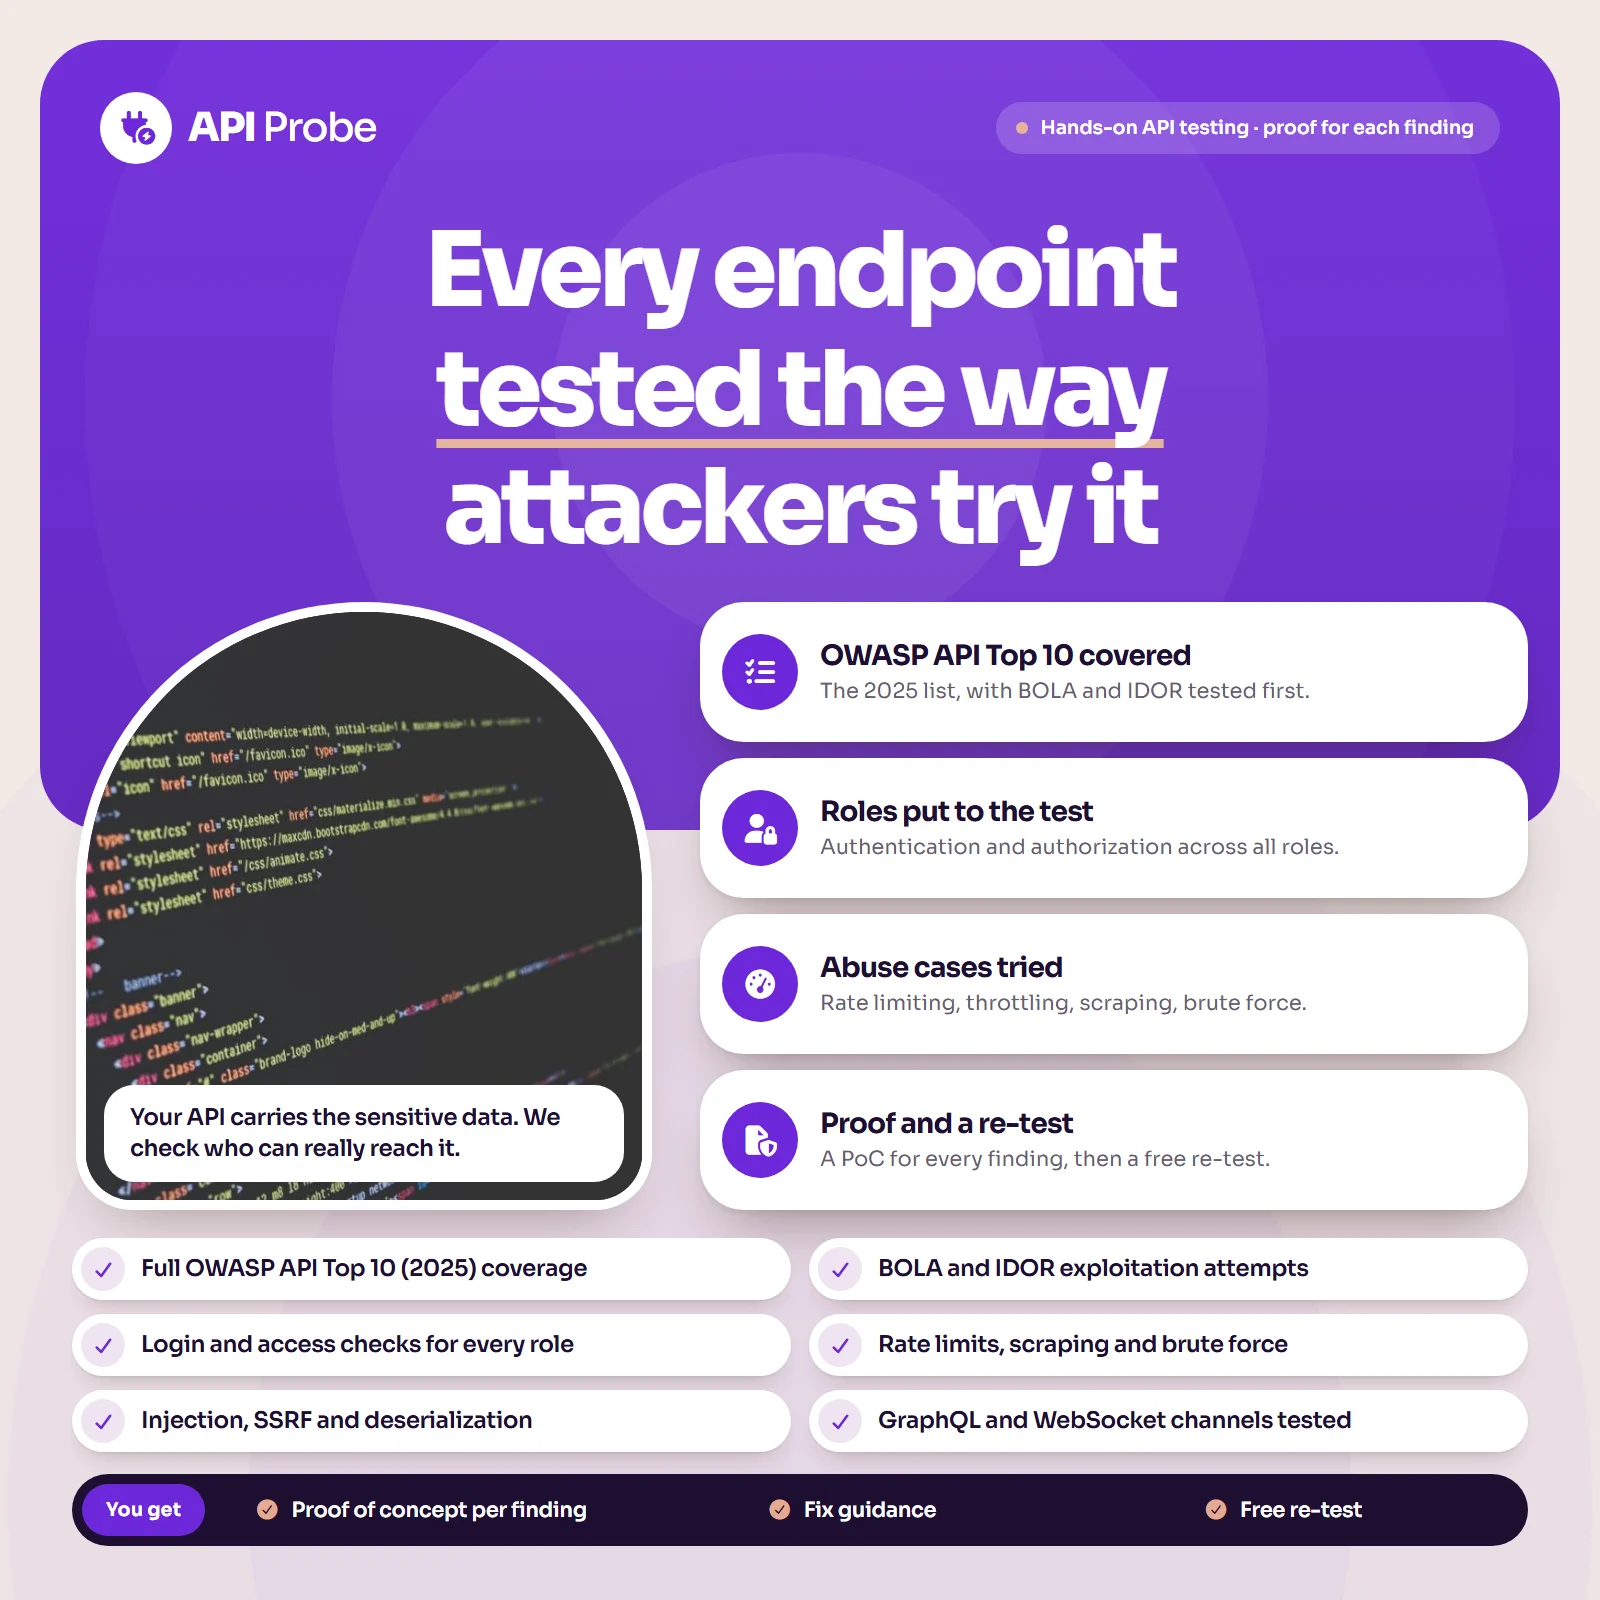
✅ تغطية OWASP API Top 10 (2025) — وثغرة BOLA/IDOR هي القاتل الأول
✅ اختبار المصادقة والتفويض عبر جميع الأدوار
✅ الإسناد الجماعي للحقول، والتلاعب بالمعاملات، والتحقق من صحة المدخلات
✅ تحديد معدل الطلبات والتقييد وحالات إساءة الاستخدام (كشط البيانات والتخمين العنيف)
✅ مسارات الحقن وSSRF وفك التسلسل
✅ استكشاف GraphQL، وعمق الاستعلامات، وإساءة استخدام التجميع
✅ تفويض قنوات WebSocket والاتصال اللحظي
✅ إثبات مفهوم لكل نتيجة + إعادة اختبار مجانية
ما نحتاجه منك
📋 مجموعة Postman/OpenAPI أو وثائق API، وبيانات اعتماد اختبار لـ 2–3 أدوار، والعناوين الأساسية. ويُفضَّل توفير بيئة تجريبية أو بيئة اختبار معزولة.
لماذا يستحق ذلك
💰 ثغرة BOLA (خلل التفويض على مستوى الكائن) وحدها تظهر في نحو 25% من اختراقات API — واستغلالها سهل للغاية، ويجب على كل فريق منتج أن يعرف حجم انكشافه قبل أن يكتشفه أحد العملاء.
الجدول الزمني
⚙️ الباقة الأساسية: 3–5 أيام عمل · الاحترافية: 7–10 أيام · باقة المؤسسات: 2–3 أسابيع
ما الذي يشمله
- تغطية OWASP API Top 10
- اختبارات استغلال BOLA/IDOR
- اختبار المصادقة والوصول حسب الدور
- حدود المعدل وحالات إساءة الاستخدام
- اختبار GraphQL و WebSocket
- إثبات المفهوم وإرشادات المعالجة
- إعادة اختبار مجانية
لا توجد مراجعات بعد. كن أول من يراجع هذا المنتج!